SECURE-CS Platform Güvenliği Değerlendirme Raporu
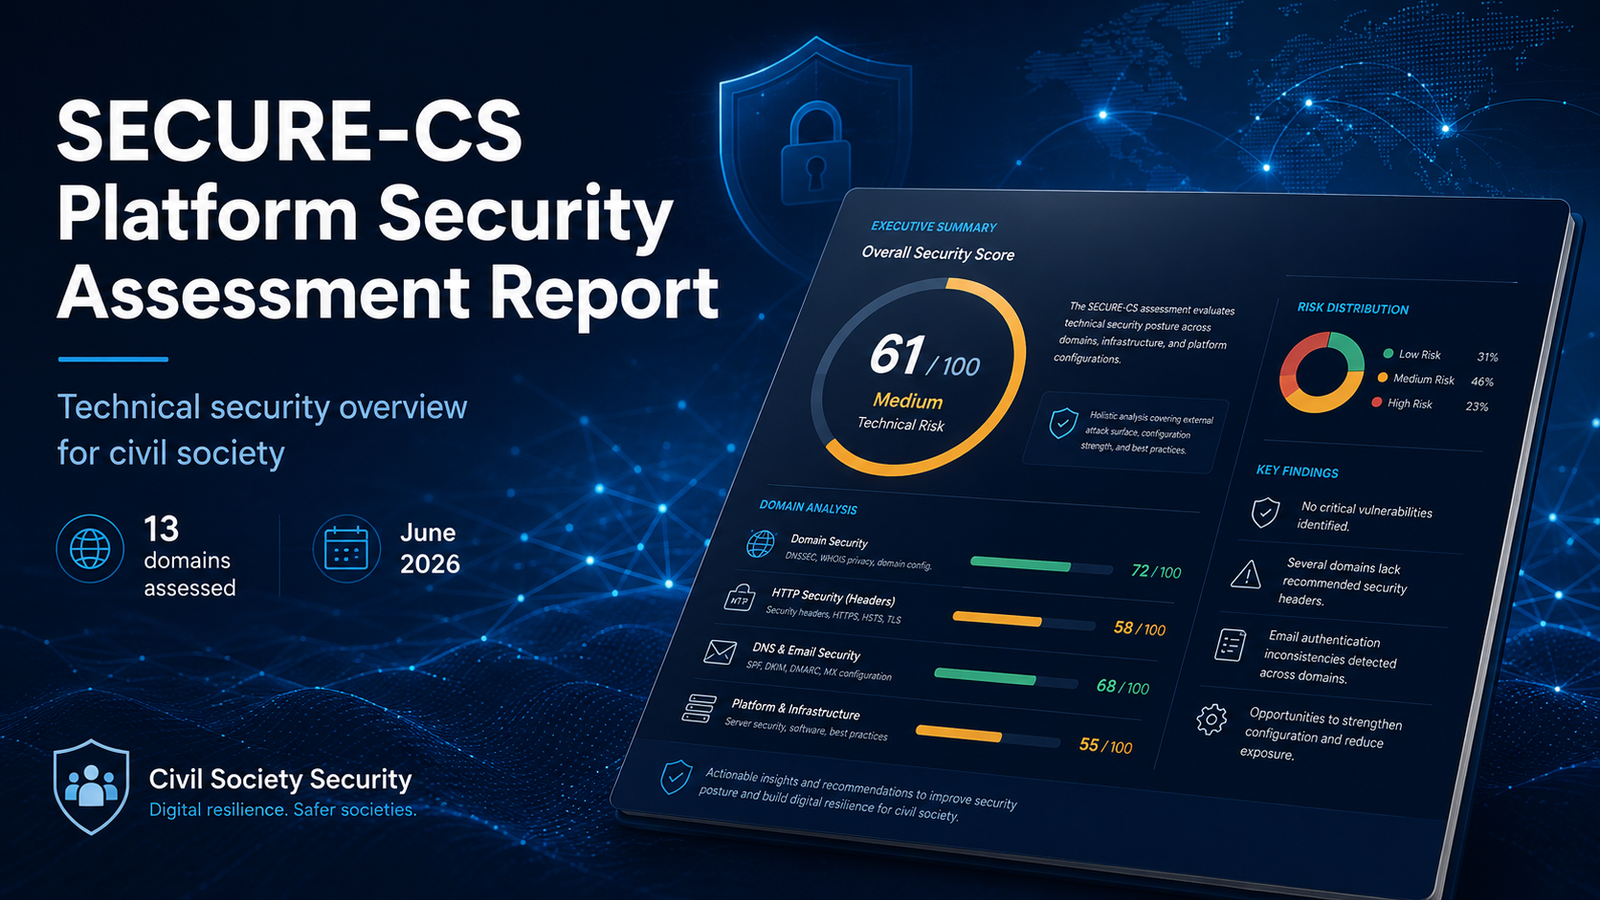
SECURE-CS Platform Güvenlik Değerlendirme Raporu, Civil Society Security platformu üzerinden değerlendirilen 13 alan adının teknik güvenlik bulgularını kurumsal düzeyde ele alarak sivil toplum kuruluşları açısından güçlü yönleri, sistematik eksiklikleri ve öncelikli iyileştirme alanlarını ortaya koyuyor.
SECURE-CS Platform Güvenliği Değerlendirme Raporu
SECURE-CS projesi kapsamında ANKA Gelecek ve Yenilik Derneği şu raporu hazırladı: SECURE-CS Platform Güvenliği Değerlendirme Raporu. Rapor, Civil Society Security platformunun ürettiği teknik güvenlik bulgularını kurumsal düzeyde analiz ediyor.
Rapor, SECURE-CS öz değerlendirme aracıyla gerçekleştirilen 13 alan adı değerlendirmesini ele alıyor ve teknik güvenlik yapılandırması sonuçlarını sistematik biçimde sunuyor. Değerlendirme; SSL/TLS sertifikaları, DNS ve e-posta güvenliği, HTTP güvenlik başlıkları, IP itibarı, ağ sinyalleri, dışarıya açık portlar ve temel enjeksiyon riski göstergeleri gibi başlıca alanları kapsıyor.
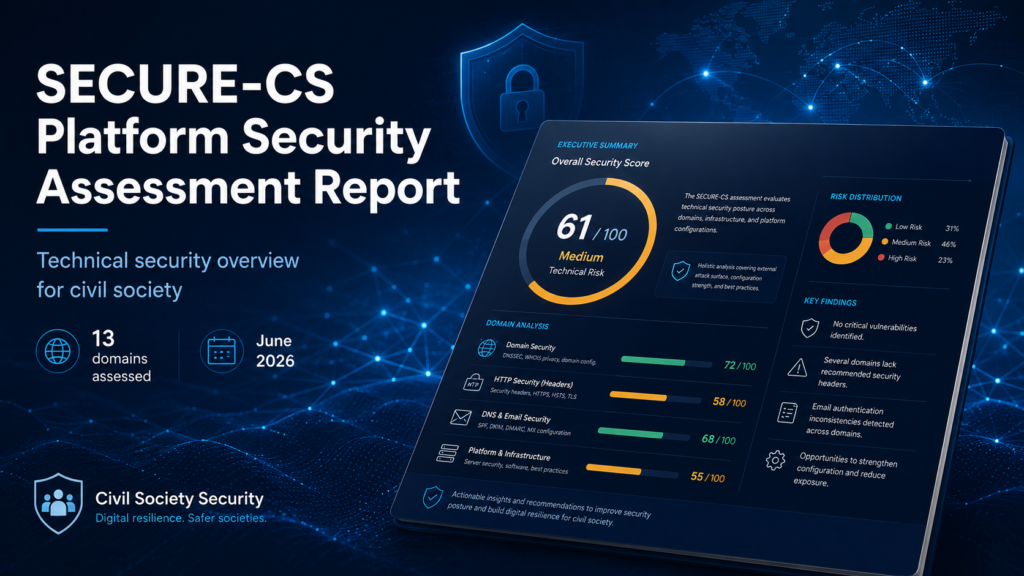
Bulgular, incelenen web sitelerinin bazı alanlarda güçlü bir teknik temele sahip olduğunu gösteriyor. 13 alan adının tamamında geçerli SSL/TLS sertifikaları ve temiz IP itibarı sinyalleri bulundu. Bu, web sitelerinin temel güven katmanının genel olarak mevcut olduğuna işaret ediyor. Bununla birlikte rapor, özellikle HTTP güvenlik başlıkları ve e-posta kimlik doğrulaması açısından uygulama katmanının güçlendirilmesinde önemli eksiklikler tespit ediyor.
Değerlendirilen tüm alan adlarının ortalama puanı 61/100oldu; bu sonuç, genel değerlendirmeyi orta düzey teknik risk kategorisine yerleştiriyor. Puanlar 51 ile 79 arasında değişti. En güçlü sonuç daha olgun bir kurumsal altyapıda görülürken düşük sonuçlar genellikle eksik güvenlik başlıkları, tamamlanmamış e-posta kimlik doğrulama kayıtları veya dışarıya açık teknik hizmetlerle ilişkilendirildi.
“Sivil toplum kuruluşları, dijital güvenlik riskleri kurumsal zafiyetlere dönüşmeden önce bunları belirleyebilecek erişilebilir, pratik ve anlaşılır araçlara ihtiyaç duyuyor.”
Raporun en önemli bulgularından biri, HTTP güvenlik başlıklarındaki sistematik zayıflık. Ortalama HTTP güvenlik başlığı puanı yalnızca %20 oldu; bazı alan adlarında hiçbir güçlendirme başlığı tanımlanmamıştı. Bu durum, tıklama kaçırma, MIME türü karışıklığı ve güvenli olmayan tarayıcı davranışları gibi risklere karşı korumayı zayıflatıyor.
Rapor, e-posta kimliğinin korunmasındaki eksiklikleri de vurguluyor. Değerlendirilen 13 alan adının 12’sinde DKIM imzaları yoktu; alan adlarının çoğunda DMARC ya eksikti ya da zayıftı. Zayıf e-posta kimlik doğrulaması; adres sahteciliği, oltalama ve kurumsal alan adlarının kötüye kullanılması riskini artırabileceği için bu konu sivil toplum kuruluşları açısından özel önem taşıyor.
Raporda belirlenen bir diğer öncelikli alan, dışarıya açık portlar. Bazı alan adlarında MySQL ve SSH hizmetleri dahil veri tabanı veya yönetimle ilgili portlar internetten görünür durumdaydı. Bu bulgular tek başına bir istismarı doğrulamasa da acil teknik inceleme ve IP kısıtlamaları, VPN veya sunucu tarafında güçlendirme yoluyla kontrollü erişim ihtiyacına işaret ediyor.
Rapor, bu değerlendirmenin bir sızma testi olmadığını açıkça belirtiyor. Bunun yerine herkese açık biçimde gözlemlenebilen sinyallere dayalı otomatik bir teknik yapılandırma özeti sunuyor. Bu yaklaşım, ayrıntılı teknik denetimlere veya profesyonel güvenlik testlerine geçmeden önce erişilebilir bir ilk kontrol isteyen sivil toplum kuruluşları için platformu özellikle yararlı kılıyor.
- Rapor, SECURE-CS Civil Society Security platformuyla gerçekleştirilen 13 alan adı değerlendirmesini analiz ediyor.
- Ortalama teknik güvenlik yapılandırma puanı 61/100 oldu; bu, orta düzey teknik riske işaret ediyor.
- Değerlendirilen alan adlarının tamamında geçerli SSL/TLS sertifikaları ve temiz IP itibarı sinyalleri bulundu.
- HTTP güvenlik başlıkları ve e-posta kimlik doğrulaması, en yaygın sistematik zayıflıklar olarak öne çıktı.
- Rapor; alan adı bazında bulgular, kritik risk alanları ve iyileştirme için pratik bir referans yapılandırma sunuyor.
SECURE-CS Platform Güvenlik Değerlendirme Raporu, Civil Society Security platformunun STK’lara, derneklere, vakıflara ve gençlik kuruluşlarına dijital güvenlik durumlarını anlamada nasıl destek olabileceğini gösteriyor. Teknik göstergeleri açık ve uygulanabilir bilgilere dönüştüren platform, sivil toplumda farkındalığın güçlenmesine, kurumsal hazırlığın artmasına ve daha güvenli dijital uygulamalara katkıda bulunuyor.
Raporun tamamına çevrim içi olarak SECURE-CS proje kaynaklarından ulaşılabilir.
Güvenlik Değerlendirme Raporunun Tamamını Okuyun
SECURE-CS Platform Güvenlik Değerlendirme Raporunu inceleyerek sivil toplum kuruluşları için geliştirilen teknik bulguları, alan adı bazındaki sonuçları, kritik risk alanlarını ve iyileştirme önerilerini keşfedin.
SECURE-CS Araç Seti Yaygınlaştırma Raporu Yayımlandı
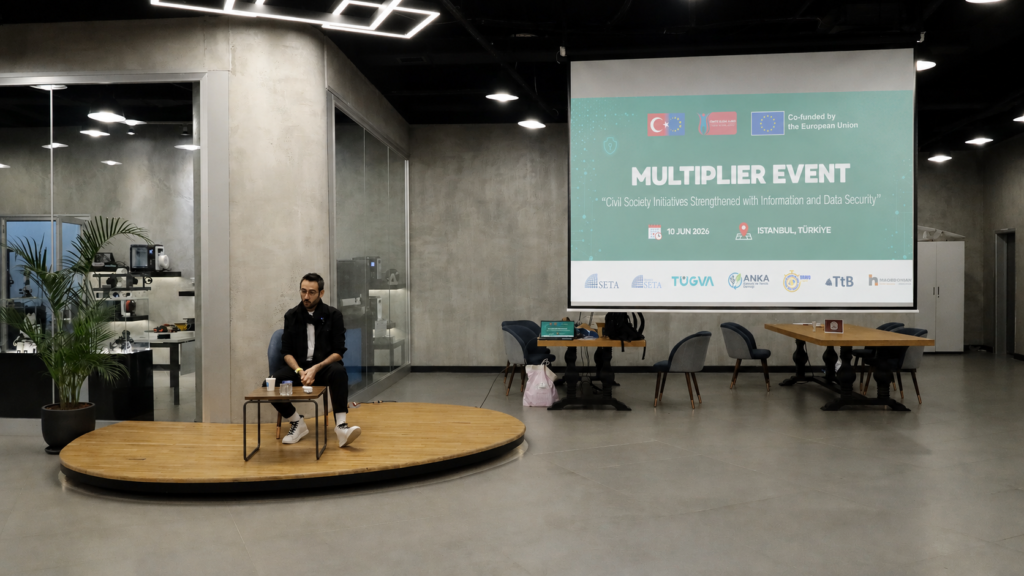
SECURE-CS Çoğaltıcı Etkinliği
SECURE-CS Üçüncü Ulusötesi Proje Toplantısı Üsküp'te Tamamlandı
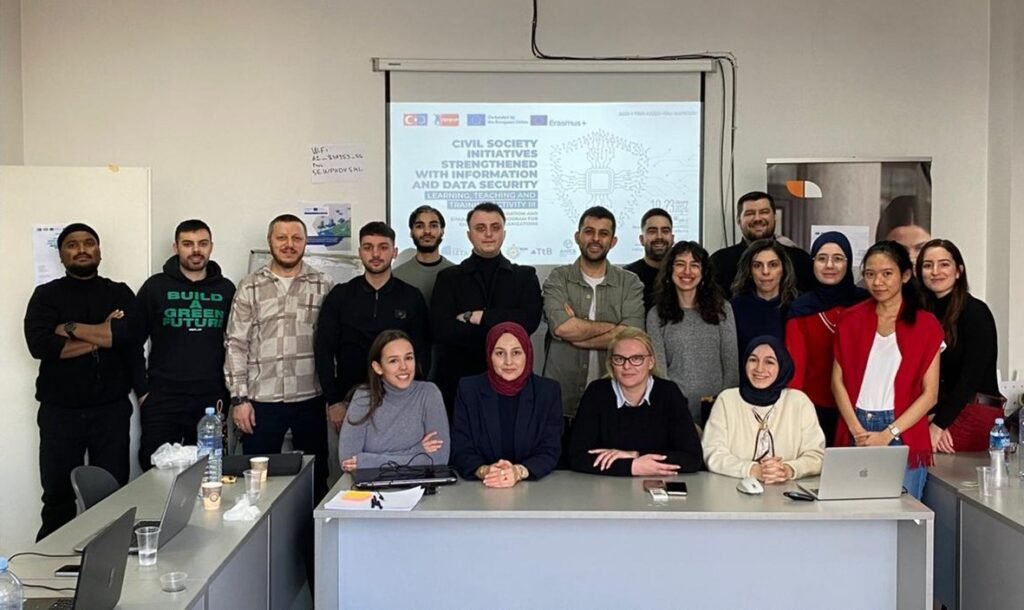
SECURE-CS LTT-3 Eğitimi Üsküp'te Gerçekleştirildi
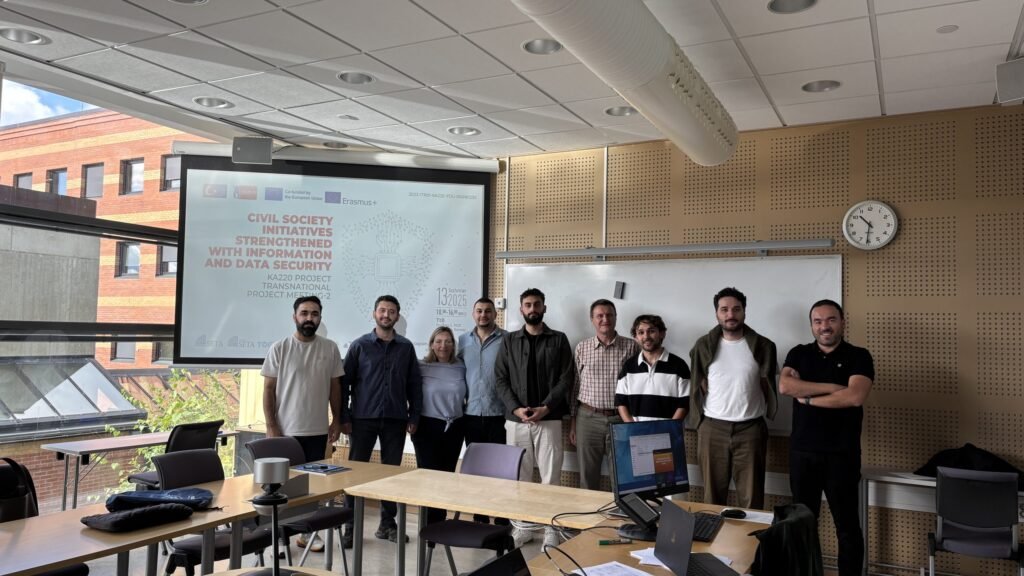
SECURE-CS TPM-2 Toplantısı Trondheim’da Gerçekleştirildi